    |
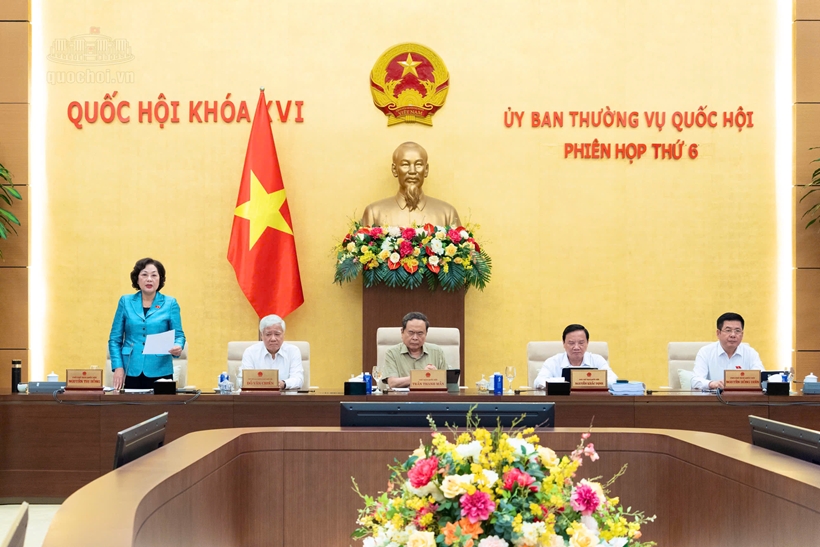 |
| Chủ tịch Quốc hội Trần Thanh Mẫn chủ trì; Phó Chủ tịch Quốc hội Nguyễn Thị Hồng điều hành nội dung Phiên họp. Ảnh: CTTĐT Quốc hội |
Chiều 23/9, tiếp tục chương trình Phiên họp thứ 6, dưới sự chủ trì của Chủ tịch Quốc hội Trần Thanh Mẫn, sự điều hành của Phó Chủ tịch Quốc hội Nguyễn Thị Hồng, Ủy ban Thường vụ Quốc hội cho ý kiến về dự án Luật An ninh dữ liệu.
Xác lập cơ sở pháp lý để Nhà nước quản lý, kiểm soát và bảo vệ dữ liệu
Trình bày Tờ trình tóm tắt dự án Luật An ninh dữ liệu, Thượng tướng Phạm Thế Tùng, Thứ trưởng Bộ Công an cho biết, việc xây dựng Luật An ninh dữ liệu nhằm thể chế hóa các chủ trương của Đảng về bảo vệ Tổ quốc trên không gian mạng và phát triển kinh tế số. Theo đó, xác định bảo đảm an ninh dữ liệu là yêu cầu cấp thiết, xuyên suốt quá trình chuyển đổi số quốc gia.
|
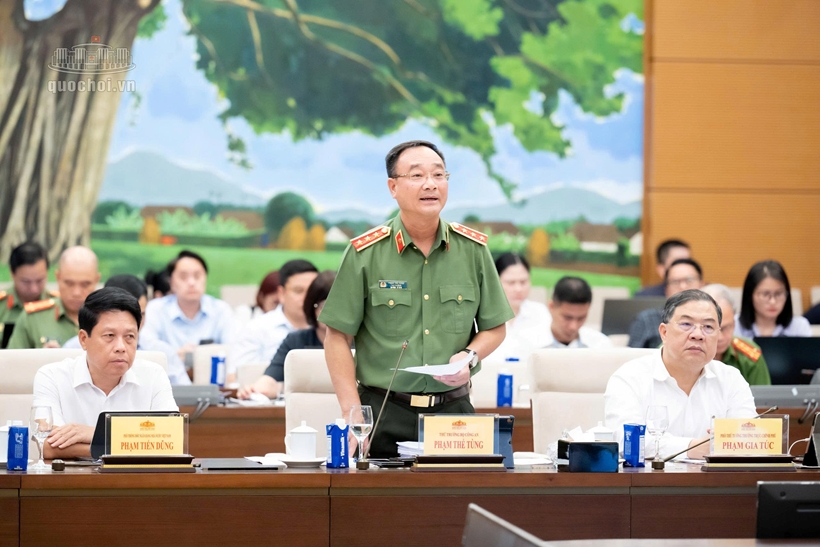 |
| Thượng tướng Phạm Thế Tùng, Thứ trưởng Bộ Công an trình bày Tờ trình. Ảnh: CTTĐT Quốc hội |
Về cơ sở thực tiễn, quy mô dữ liệu tại Việt Nam gia tăng nhanh, trong khi việc bảo vệ còn phân tán, thiếu tiêu chuẩn thống nhất. Nhiều hệ thống lưu trữ dữ liệu quan trọng còn phụ thuộc tiêu chuẩn mật mã quốc tế mà Việt Nam chưa hoàn toàn làm chủ, hoặc đặt tại nước ngoài; sự phát triển của trí tuệ nhân tạo và máy tính lượng tử làm phát sinh rủi ro an ninh mới, trong đó có nguy cơ dữ liệu đã mã hóa bị thu thập trái phép để chờ giải mã trong tương lai.
Quy định về an ninh dữ liệu hiện nằm rải rác tại Luật Dữ liệu số 60/2024/QH15, Luật An ninh mạng số 116/2025/QH15, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và một số văn bản khác, chưa có quy định tập trung, thống nhất về bảo vệ dữ liệu xuyên suốt vòng đời, kiểm soát chuyển dữ liệu xuyên biên giới theo mức độ rủi ro và chế tài đủ sức răn đe…
Dự thảo Luật gồm 6 chính sách: Hoàn thiện thể chế quản lý tài nguyên dữ liệu, xác lập chủ quyền dữ liệu quốc gia; Bảo đảm an ninh dữ liệu theo cấp độ rủi ro, xuyên suốt vòng đời dữ liệu; Bảo đảm an ninh trong lưu trữ và chuyển giao dữ liệu xuyên biên giới; Bảo đảm an ninh dữ liệu trong nghiên cứu, phát triển, ứng dụng trí tuệ nhân tạo và công nghệ mới; Bảo đảm an ninh dữ liệu trong phát triển kinh tế dữ liệu, đổi mới sáng tạo, tự chủ công nghệ; Đa dạng hóa nguồn lực tài chính, phát triển nhân lực và thúc đẩy hợp tác quốc tế về an ninh dữ liệu.
|
 |
| Các đại biểu tham dự Phiên họp. Ảnh: CTTĐT Quốc hội |
Mục đích xây dựng Luật nhằm xác lập cơ sở pháp lý để Nhà nước quản lý, kiểm soát và bảo vệ dữ liệu phát sinh trên lãnh thổ Việt Nam hoặc liên quan đến lợi ích quốc gia; hoàn thiện pháp luật về an ninh phi truyền thống đối với dữ liệu; bảo vệ quyền, lợi ích hợp pháp của tổ chức, cá nhân trước hành vi tấn công mạng, chiếm đoạt, làm lộ, mất dữ liệu; đồng thời tạo điều kiện phát triển kinh tế dữ liệu trên cơ sở quản lý theo mức độ rủi ro, hạn chế tối đa việc áp đặt nghĩa vụ không tương xứng đối với dữ liệu có rủi ro thấp.
Dự thảo Luật gồm 6 chương, 25 điều; quán triệt nguyên tắc quản lý theo mức độ rủi ro làm cơ sở duy nhất để phát sinh nghĩa vụ hành chính. Dự thảo Luật không phát sinh chính sách mới ngoài 6 chính sách đã được Chính phủ thông qua tại Nghị quyết số 246/NQ-CP.
Theo Chương trình lập pháp năm 2026 của Quốc hội, Chính phủ trình Quốc hội xem xét, thông qua tại Kỳ họp thứ 2, Quốc hội khóa XVI (tháng 10/2026).
Đề nghị bổ sung yêu cầu bảo vệ tính bảo mật và tính toàn vẹn của dữ liệu huấn luyện AI
Trình bày Báo cáo tóm tắt Thẩm tra sơ bộ dự án Luật An ninh dữ liệu, Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại (UBQPANĐN) của Quốc hội Lê Tấn Tới nêu rõ, Thường trực UBQPANĐN nhất trí về sự cần thiết ban hành Luật An ninh dữ liệu thể chế hóa kịp thời, đầy đủ các chủ trương, quan điểm chỉ đạo của Đảng; khắc phục tình trạng quy định phân tán, chồng chéo; chủ động kiểm soát, phòng ngừa, ứng phó nguy cơ lộ lọt, tấn công dữ liệu, đầu độc dữ liệu, nguy cơ từ điện toán lượng tử và rủi ro chuỗi cung ứng; thiết lập khung pháp lý bảo vệ tài nguyên dữ liệu quốc gia từ sớm, từ xa…
|
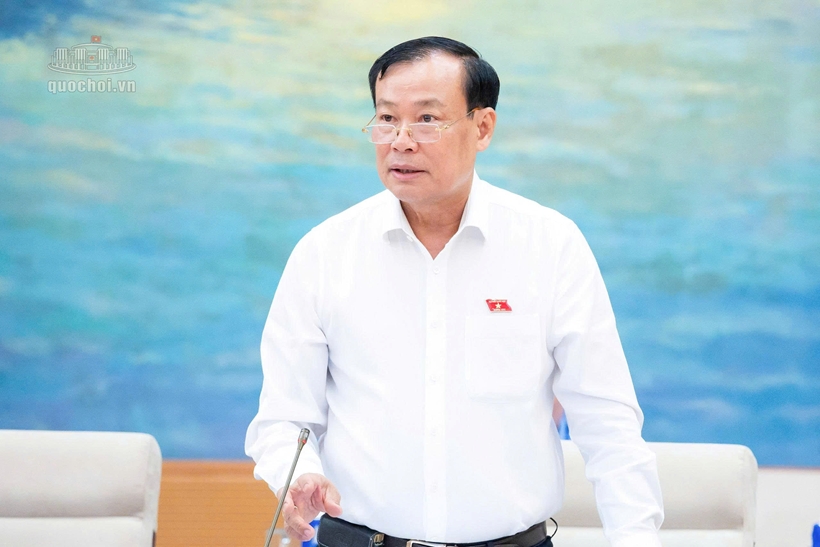 |
| Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại của Quốc hội Lê Tấn Tới trình bày Báo cáo thẩm tra. Ảnh: CTTĐT Quốc hội |
Về các nội dung cụ thể của dự thảo luật, Thường trực UBQPANĐN nhất trí với tên gọi “Luật An ninh dữ liệu” và đề nghị: Chỉnh lý phạm vi điều chỉnh tại Điều 1 theo hướng khái quát, tập trung vào nguyên tắc, biện pháp bảo đảm an ninh dữ liệu và quyền, nghĩa vụ, trách nhiệm của cơ quan, tổ chức, cá nhân; bổ sung quy định bao quát đối tượng áp dụng ngoài lãnh thổ nhưng xử lý dữ liệu thuộc quyền tài phán hoặc có hành vi xâm phạm an ninh dữ liệu của Việt Nam; lược bỏ các giải thích từ ngữ trùng lặp với các luật chuyên ngành và chuyển các giải thích từ ngữ quy định mang tính chính sách, quy phạm về các điều luật nội dung tương ứng.
Về cấp độ rủi ro an ninh dữ liệu, Thường trực UBQPANĐN cơ bản nhất trí với cách tiếp cận quản lý theo mức độ rủi ro tại Điều 8. Tuy nhiên, nhiều ý kiến đề nghị thiết kế các cấp độ rủi ro an ninh dữ liệu bảo đảm tính liên thông, tương thích hoàn toàn với 5 cấp độ an toàn hệ thống thông tin theo quy định của Luật An ninh mạng và phân loại dữ liệu theo quy định của Luật Dữ liệu; thống nhất cơ chế đánh giá, thẩm định dựa trên bản chất tập dữ liệu, không phân biệt tổ chức công hay tư; bổ sung cơ chế công nhận chứng nhận an ninh quốc tế tương đương để giảm chi phí tuân thủ cho doanh nghiệp; quy định rõ trách nhiệm đánh giá lại cấp độ rủi ro khi có sự biến động về quy mô, tính chất dữ liệu.
|
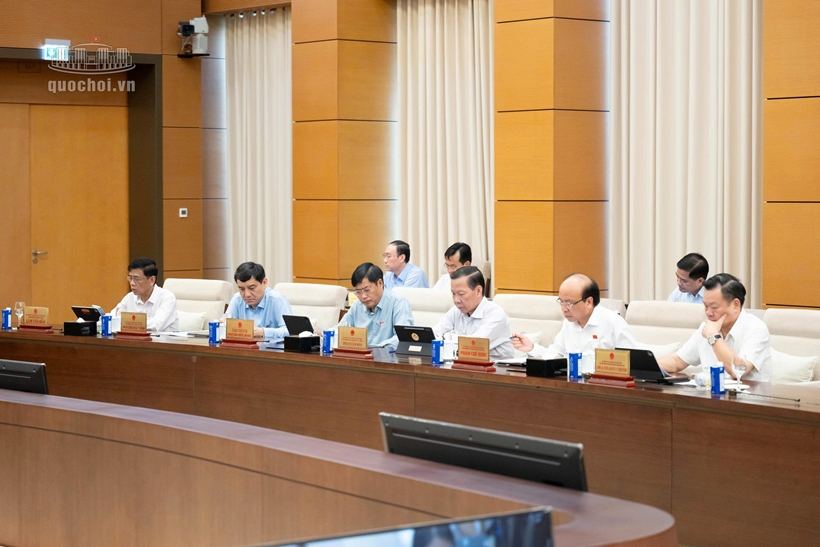 |
| Các đại biểu tham dự Phiên họp. Ảnh: CTTĐT Quốc hội |
Về bảo đảm an ninh dữ liệu đối với công nghệ mới, trí tuệ nhân tạo, Thường trực UBQPANĐN ghi nhận dự thảo Luật đã đặt ra yêu cầu bảo mật dài hạn trước điện toán lượng tử và bảo đảm an ninh dữ liệu huấn luyện trí tuệ nhân tạo (AI). Tuy nhiên, có ý kiến đề nghị điều chỉnh lộ trình chuyển đổi mật mã kháng lượng tử theo hướng quy định khung chính sách định hướng, ưu tiên kiểm kê, chuyển đổi trước đối với mật mã bất đối xứng; mở rộng phạm vi áp dụng lộ trình cho các chủ quản dữ liệu ngoài khu vực nhà nước.
Đối với AI, đề nghị bổ sung yêu cầu bảo vệ cả tính bảo mật và tính toàn vẹn của dữ liệu huấn luyện AI; rà soát để tránh chồng chéo với quy định của Luật Trí tuệ nhân tạo và quy định rõ cơ quan nhà nước không được yêu cầu doanh nghiệp bàn giao mã nguồn hoặc trọng số thuật toán lõi trong quá trình kiểm tra, thẩm định.
Về bảo vệ an ninh dữ liệu trong lưu chuyển dữ liệu xuyên biên giới, Thường trực UBQPANĐN cơ bản nhất trí với nguyên tắc phân luồng rủi ro tại Điều 17. Tuy nhiên, có ý kiến đề nghị làm rõ phạm vi “chuyển dữ liệu ra nước ngoài” đối với dữ liệu xử lý qua nền tảng xuyên biên giới; khẳng định rõ nguyên tắc tự do lưu chuyển đối với dữ liệu Cấp độ 1, Cấp độ 2; cho phép áp dụng giải pháp kiểm soát khóa mật mã độc lập nội địa thay cho quy định bắt buộc duy trì bản sao lưu vật lý song song tốn kém tại Việt Nam nhằm tối ưu hóa chi phí tuân thủ; quy định chặt chẽ cơ chế xử lý khi nhận được yêu cầu cung cấp dữ liệu trực tiếp từ cơ quan nước ngoài không qua kênh tương trợ tư pháp.
Về lực lượng bảo vệ an ninh dữ liệu và trách nhiệm quản lý nhà nước, Thường trực UBQPANĐN cơ bản nhất trí với hướng xác định lực lượng bảo vệ an ninh dữ liệu thuộc lực lượng bảo vệ an ninh mạng và phân định thẩm quyền quản lý dữ liệu của Bộ Quốc phòng đối với hạ tầng, dịch vụ có tính chất lưỡng dụng, tránh phát sinh khoảng trống quản lý hoặc tăng gánh nặng kiểm tra, thẩm định đối với doanh nghiệp…