    |
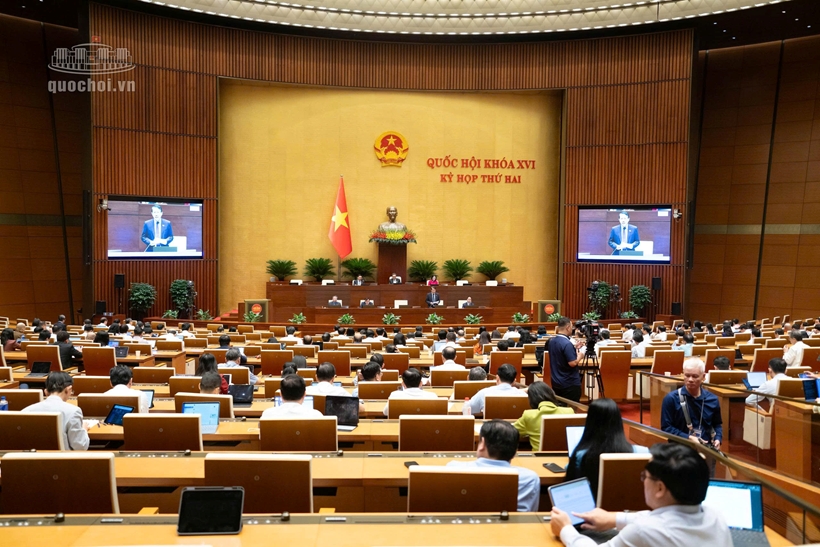 |
| Quang cảnh phiên làm việc của Quốc hội ngày 4/11. Ảnh: Quốc hội |
Ngày 4/11, trong phiên thảo luận tại Hội trường Diên Hồng (Kỳ họp thứ 2, Quốc hội khóa XVI) về dự án Luật An ninh dữ liệu, quy định phân loại và bảo vệ an ninh dữ liệu theo 5 cấp độ rủi ro thu hút sự quan tâm của nhiều đại biểu Quốc hội. Các ý kiến tập trung thảo luận ranh giới giữa cấp độ dữ liệu và cấp độ hệ thống, nguy cơ chủ quản “né” nghĩa vụ bằng việc tự hạ cấp độ rủi ro, cũng như yêu cầu định lượng hóa tiêu chí để địa phương và doanh nghiệp dễ dàng tuân thủ…
Không thể đánh đồng cấp độ rủi ro của dữ liệu với cấp độ của hệ thống lưu trữ
Bày tỏ sự tán thành cao đối với hướng tiếp cận của dự thảo luật khi mô tả 5 cấp độ rủi ro an ninh dữ liệu dựa trên hậu quả xảy ra khi dữ liệu bị sự cố hoặc xâm phạm (Điều 9), đại biểu Nguyễn Thị Việt Nga (Đoàn ĐBQH thành phố Hải Phòng) cho rằng, đây là phương thức quản lý rất phù hợp với thực tiễn. Tuy nhiên, đại biểu chỉ ra một điểm băn khoăn lớn khi dự thảo tiếp tục gắn dữ liệu với cấp độ của hệ thống thông tin lưu trữ và xử lý.
|
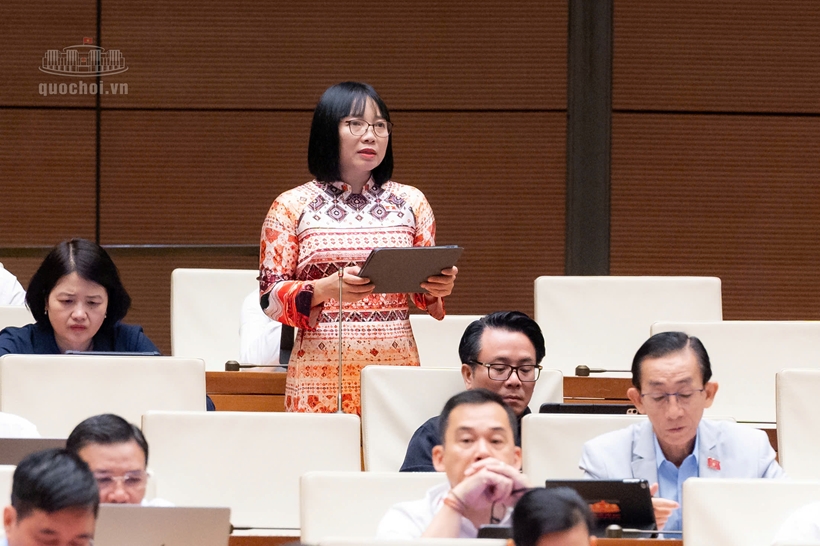 |
| Đại biểu Nguyễn Thị Việt Nga (Đoàn ĐBQH thành phố Hải Phòng) phát biểu thảo luận. Ảnh: Quốc hội |
Theo đại biểu Nguyễn Thị Việt Nga, cấp độ rủi ro của dữ liệu và yêu cầu bảo vệ của hệ thống lưu trữ là hai khái niệm có mối quan hệ mật thiết nhưng cần được phân định rõ ràng trong luật. Nếu đặt cả hai quy tắc trong cùng một định nghĩa cấp độ dữ liệu, người áp dụng luật có thể hiểu cấp độ của hệ thống là điều kiện để nhận diện cấp độ dữ liệu, dẫn đến tình trạng cùng một tập dữ liệu lại bị đánh giá khác nhau tùy thuộc vào nơi lưu trữ. Trong khi đó, hậu quả nếu dữ liệu bị lộ, bị mất hoặc bị sửa đổi trái phép không nhất thiết thay đổi theo hạ tầng lưu trữ.
Đại biểu phân tích thực tế, một hệ thống thông tin có thể xử lý đồng thời cả dữ liệu công khai lẫn dữ liệu nhạy cảm, không thể vì nằm chung trên một hệ thống mà mọi dữ liệu đều bị nâng lên cấp độ rủi ro cao nhất. Ngược lại, một tập dữ liệu quy mô nhỏ nhưng nếu lộ lọt có thể gây tổn hại nghiêm trọng đến an ninh quốc gia hay quyền con người thì vẫn phải được nhận diện đúng cấp độ rủi ro, dù hệ thống đang chứa nó chưa được xếp ở cấp độ tương ứng. Từ đó, đại biểu đề nghị chỉnh lý khoản 1 Điều 9 chỉ tập trung quy định tiêu chí phân biệt 5 cấp độ dựa trên tính chất dữ liệu và hậu quả có thể xảy ra; còn quy định về cấp độ tối thiểu và biện pháp bảo vệ của hệ thống xử lý nên được tách thành một khoản riêng.
Cần cơ chế hậu kiểm rõ ràng, tránh việc chủ quản tự chọn cấp độ thấp để giảm nghĩa vụ
Nhấn mạnh an ninh dữ liệu liên quan trực tiếp đến tiền trong tài khoản, hồ sơ bệnh án và sự an tâm của mỗi người dân, đại biểu Nguyễn Vũ Trung (Đoàn ĐBQH Thành phố Hồ Chí Minh) đánh giá cao việc dự thảo luật đã đặt nền móng cho quản trị dữ liệu theo cấp độ rủi ro. Tuy nhiên, đi sâu vào kỹ thuật pháp lý tại Điều 9, đại biểu chỉ ra một khoảng trống lớn về ranh giới giữa quyền tự xác định cấp độ của chủ quản và quyền kiểm tra của cơ quan nhà nước.
|
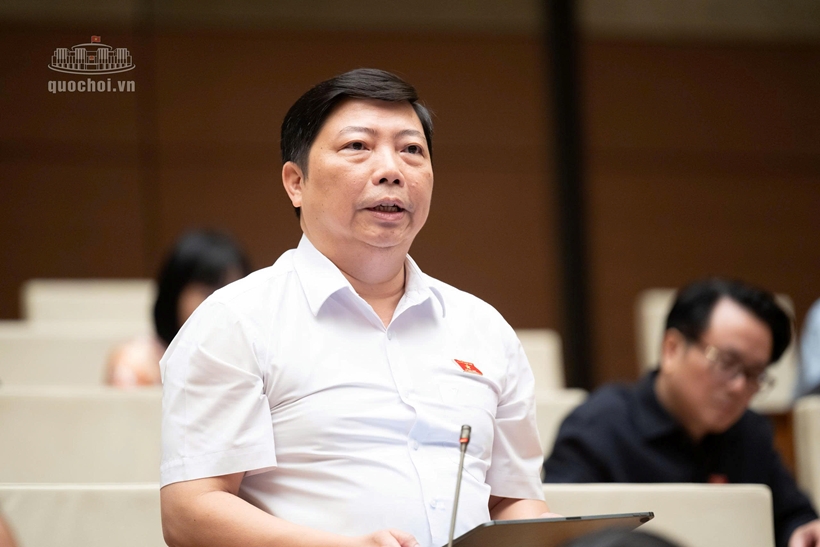 |
| Đại biểu Nguyễn Vũ Trung (Đoàn ĐBQH Thành phố Hồ Chí Minh) phát biểu thảo luận. Ảnh: Quốc hội |
Đại biểu phân tích, trong khi khoản 1 Điều 9 đã phân loại dữ liệu thành các cấp độ cụ thể, thì khoản 2 lại giao cho chủ quản hệ thống dữ liệu tự đánh giá, tự xác định cấp độ mà không quy định rõ tiêu chí, hồ sơ chứng minh cũng như cơ chế hậu kiểm.
Theo đại biểu, quy định này rất dễ phát sinh cách hiểu rằng chủ quản được toàn quyền tự chọn cấp độ. Hệ quả là đối với cùng một loại dữ liệu, chủ quản có xu hướng xếp vào cấp độ thấp hơn thực tế nhằm giảm bớt chi phí và nghĩa vụ bảo vệ; trong khi đó, cơ quan quản lý nhà nước lại thiếu căn cứ pháp lý thống nhất để yêu cầu điều chỉnh.
Để khắc phục vấn đề này, đại biểu Nguyễn Vũ Trung đề xuất sửa đổi, bổ sung cụ thể nội dung khoản 2 Điều 9. Theo đó, quy định rõ cơ quan, tổ chức, cá nhân chủ quản có trách nhiệm tổ chức đánh giá, xác định cấp độ rủi ro theo tiêu chí của luật và hướng dẫn của Chính phủ; đồng thời phải lập và lưu giữ đầy đủ hồ sơ căn cứ xác định.
Đặc biệt, luật phải khẳng định nguyên tắc: việc tự đánh giá, xác định cấp độ của chủ quản không loại trừ trách nhiệm kiểm tra và quyền yêu cầu điều chỉnh cấp độ từ phía cơ quan nhà nước có thẩm quyền. Quy định như vậy sẽ buộc các đơn vị phải thực hiện đánh giá nghiêm túc, tránh tình trạng "tự phong" cấp độ rủi ro thấp để né tránh trách nhiệm bảo mật.
Tiêu chí phân cấp rủi ro phải định lượng, tránh quy định định tính
Tập trung đóng góp ý kiến dưới góc nhìn thực tiễn từ địa bàn miền núi, biên giới, đại biểu Sùng A Lềnh (Đoàn ĐBQH tỉnh Lào Cai) đề nghị cơ quan soạn thảo hoàn thiện các tiêu chí phân loại rủi ro tại Điều 8 (dự thảo ngày 2/11) theo hướng rõ ràng, kiểm chứng được và áp dụng thống nhất trên toàn quốc.
|
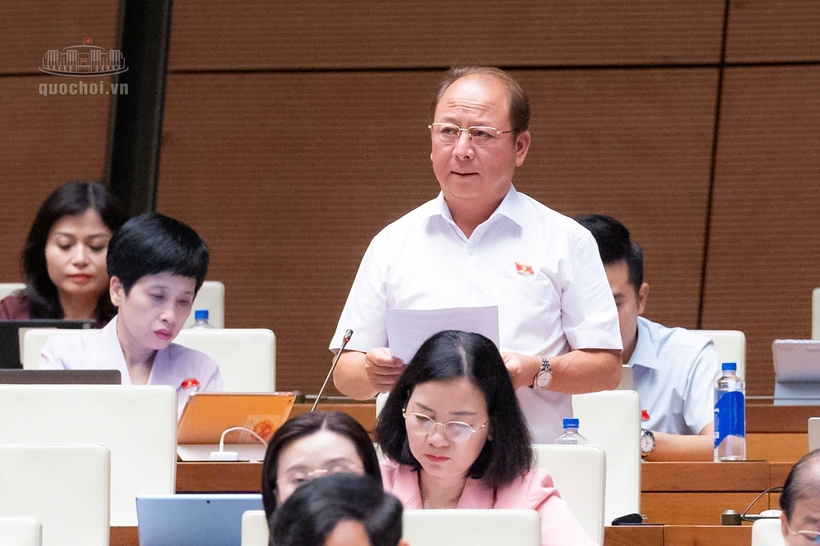 |
| Đại biểu Sùng A Lềnh (Đoàn ĐBQH tỉnh Lào Cai) phát biểu thảo luận. Ảnh: Quốc hội |
Theo đại biểu Sùng A Lềnh, mỗi sự thay đổi về cấp độ rủi ro dữ liệu đều kéo theo các nghĩa vụ pháp lý phát sinh như đánh giá tác động, kiểm toán hay thẩm định an ninh, làm thay đổi đáng kể chi phí tuân thủ của cơ quan và doanh nghiệp. Nếu tiêu chí phân loại dừng lại ở các định nghĩa mang tính định tính, cùng một loại dữ liệu sẽ bị các nơi xác định khác nhau. Nơi thì áp dụng biện pháp bảo vệ chưa tới ngưỡng cần thiết gây nguy cơ mất an toàn; nơi lại gánh chịu những yêu cầu bảo mật vượt quá mức cần thiết, gây lãng phí nguồn lực.
Đại biểu Sùng A Lềnh kiến nghị tiêu chí phân cấp rủi ro phải đánh giá đầy đủ hậu quả thực tế khi dữ liệu bị lộ, bị làm sai lệch hoặc bị mất khả năng truy cập. Theo đại biểu, đối với các địa phương miền núi, biên giới, luật cần phân biệt rõ ràng giữa dữ liệu cung cấp thông tin hành chính thông thường cho người dân với dữ liệu điều khiển các công trình hạ tầng hoặc dữ liệu liên quan trực tiếp đến quốc phòng, an ninh.
|
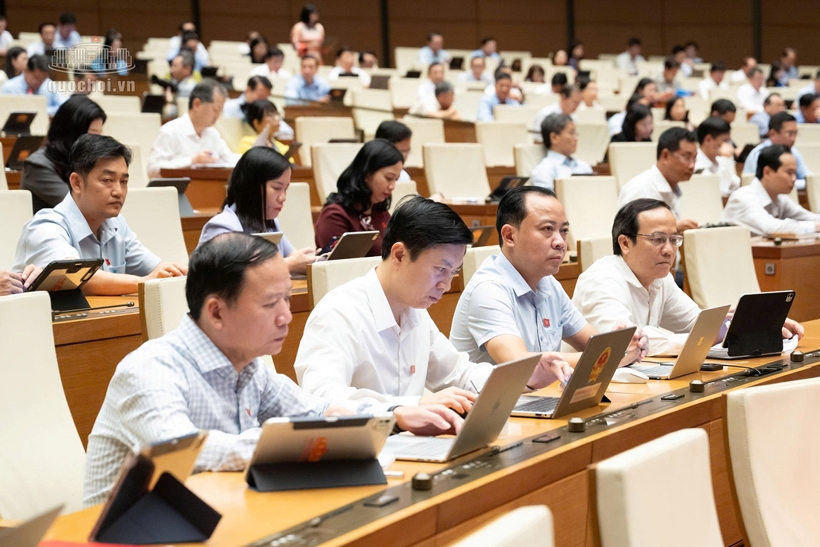 |
| Các đại biểu tham dự phiên họp. Ảnh: Quốc hội |
Từ đó, đại biểu đề xuất luật chỉ nên xác định các tiêu chí nền tảng gồm tính chất, độ nhạy cảm, phạm vi ảnh hưởng và hậu quả khi bị xâm phạm; đồng thời giao Chính phủ quy định cụ thể các ngưỡng định lượng và phương pháp đánh giá.
Bên cạnh đó, đại biểu đề xuất tách rõ mốc thời gian chuyển tiếp đối với các hệ thống đang vận hành: cho phép 24 tháng (doanh nghiệp nhỏ và vừa là 36 tháng) để hoàn thành xác định cấp độ và khắc phục; nhưng yêu cầu kiểm toán lần đầu đối với dữ liệu cấp độ 4 và cấp độ 5 phải được thực hiện trong vòng 12 tháng, giúp các địa phương có căn cứ chuẩn bị nguồn lực thực hiện.
Rủi ro càng thấp thì thủ tục càng đơn giản
Thay mặt cơ quan chủ trì soạn thảo phát biểu tiếp thu và giải trình trước Quốc hội, Đại tướng Lương Tam Quang, Bộ trưởng Bộ Công an khẳng định: Cơ chế phân cấp độ rủi ro an ninh dữ liệu chính là trụ cột trung tâm của dự án Luật An ninh dữ liệu. Việc xác định đúng mức độ nguy hại mà dữ liệu có thể gây ra khi bị xâm phạm là cơ sở để thiết lập nghĩa vụ bảo vệ tương xứng, tránh tình trạng đầu tư bảo vệ dàn trải ở những nơi rủi ro thấp nhưng lại lơi lỏng, bỏ ngỏ ở những khâu rủi ro cao.
|
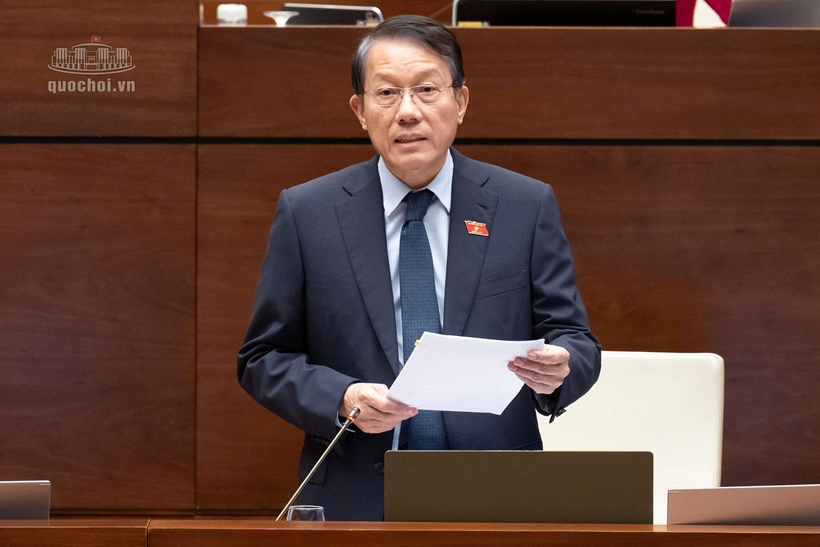 |
| Bộ trưởng Bộ Công an Lương Tam Quang phát biểu tiếp thu và giải trình trước Quốc hội. Ảnh: Quốc hội |
Bộ trưởng Lương Tam Quang cho biết, tiếp thu kết luận của Ủy ban Thường vụ Quốc hội, dự thảo luật đã thiết kế 5 cấp độ rủi ro dữ liệu bảo đảm tính tương thích hoàn toàn với 5 cấp độ an toàn hệ thống thông tin theo Luật An ninh mạng. Đặc biệt, khoản 4 Điều 8 dự thảo luật cho phép sử dụng ngay kết quả xác định cấp độ theo pháp luật về an ninh mạng, giúp cơ quan, doanh nghiệp không phải gánh chịu thủ tục đánh giá 2 lần cho cùng một hệ thống. Việc phân cấp rủi ro cũng không làm phát sinh thêm danh mục dữ liệu mới mà chỉ làm căn cứ để lựa chọn giải pháp bảo vệ phù hợp.
Trên cơ sở đó, nghĩa vụ được xác định theo hướng rủi ro càng thấp thì thủ tục càng đơn giản. Theo đó dữ liệu cấp độ 1 không phát sinh thủ tục, dữ liệu cấp độ 2 chỉ cần phương án bảo vệ rút gọn và được miễn đối với hộ kinh doanh, doanh nghiệp siêu nhỏ, nhỏ, khởi nghiệp sáng tạo, từ cấp độ 3 mới phải đánh giá tác động và kiểm toán, còn thẩm định chỉ áp dụng với cấp độ 4, cấp độ 5 và được thực hiện chung một hồ sơ với thẩm định an ninh mạng.
|
 |
| Các đại biểu tham dự phiên họp. Ảnh: Quốc hội |
Giải trình về đề nghị của một số đại biểu về việc đưa trực tiếp bảng tiêu chí tương ứng giữa hai hệ thống cấp độ vào trong luật, Bộ trưởng Lương Tam Quang đề nghị Quốc hội cho giữ phương án giao Chính phủ quy định chi tiết tại khoản 12 Điều 8.
Theo Bộ trưởng, các tiêu chuẩn kỹ thuật công nghệ thay đổi rất nhanh chóng; nếu quy định cứng các số liệu kỹ thuật trong luật thì mỗi lần công nghệ dịch chuyển lại phải trình Quốc hội sửa luật. Khi ban hành nghị định, Chính phủ sẽ ban hành bộ tiêu chí định lượng và định tính rõ ràng, kiểm chứng được để doanh nghiệp, nhất là doanh nghiệp nhỏ và vừa có thể tự đối chiếu, xác định đúng cấp độ rủi ro, bảo đảm không bị gánh nghĩa vụ vượt mức cần thiết.
Bộ trưởng Bộ Công an khẳng định sẽ tiếp tục phối hợp chặt chẽ với cơ quan thẩm tra của Quốc hội để tiếp thu tối đa các ý kiến đóng góp xác đáng, chỉnh lý hoàn thiện dự thảo luật trình Quốc hội xem xét, thông qua.